स्टेट बैंक के 3897 ग्राहकों का डाटा चोरी, अब आप क्या करें?
SBI में बड़ी सेंधमारी: 4000 लोगों का पर्सनल डेटा डार्क वेब पर लीक, बैंक में आपका पैसा कितना सुरक्षित?
एसबीआई ने स्वीकारा है कि उसके 3,897 ग्राहकों की व्यक्तिगत जानकारी डार्क वेब पर लीक हो गई, जिसका पता हैकर ग्रुप ‘सिरियसइम’ के दावे से लगा।
नई दिल्ली 21 अक्टूबर 2026। भारतीय बैंकों के ग्राहकों की जानकारी सुरक्षित रखने के वादे और सारे प्रबंध एक बार फिर हवा-हवाई सिद्ध हुए हैं। देश के सबसे बड़े बैंक स्टेट बैंक आफ इंडिया (एसबीआई) ने स्वीकारा है कि उसके ग्राहकों से जुड़ी जानकारी डार्क वेब पर पहुंच गई है।
हैकर ग्रुप ‘सिरियसइम’ के दावे के बाद 16 अक्टूबर को थ्रेट इंटेलिजेंस सर्विस प्रोवाइडर, डिफेंस साइबर एजेंसी और सीईआरटी-ईन की चेतावनी मिलने पर एसबीआई ने जांच शुरू कर दी है।
एसबीआई के 3897 ग्राहकों की जानकारी डार्क वेब पर लीक
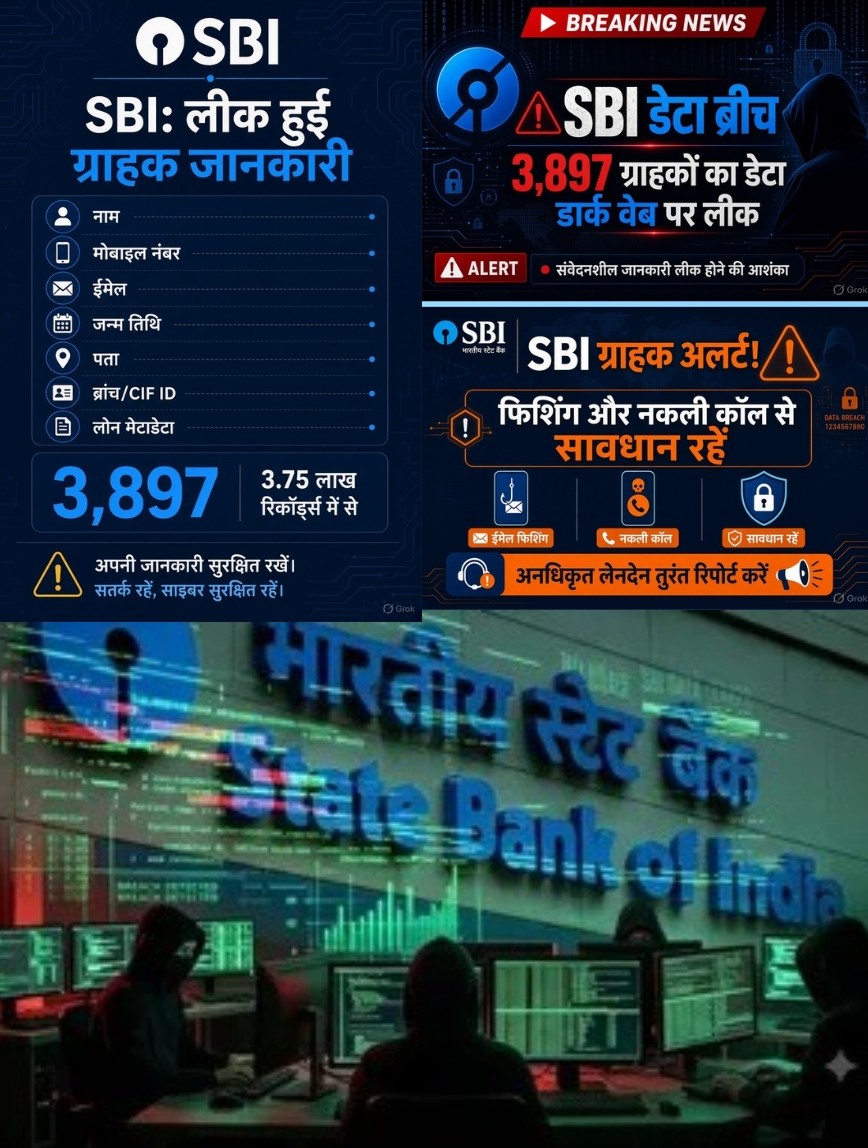
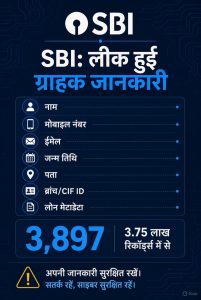
एसबीआई बैंक ने सेबी और स्टाक एक्सचेंजों को सूचना दी कि डार्क वेब पर उपलब्ध 3.75 लाख रिकार्ड्स की प्रारंभिक जांच में 3,897 ग्राहकों की व्यक्तिगत पहचान योग्य जानकारी बाहर गई है। इसमें नाम, मोबाइल नंबर, जन्म तिथि, जेंडर, ईमेल, पता, ब्रांच और विशेष पहचान नंबर, लीड आईडी तथा लोन संबंधी डाटा भी हैं।
यह हाल के वर्षों में भारतीय बैंकिंग सेक्टर में ग्राहकों की डाटा चोरी का सबसे बड़ा मामला है। यह सीधे-सीधे ग्राहकों की गोपनीयता और वित्तीय सुरक्षा को लेकर गंभीर सवाल खड़े करता है, क्योंकि ऐसी जानकारी फिशिंग, पहचान चोरी और धोखाधड़ी में इस्तेमाल हो सकती है।
एसबीआई ने बुधवार दोपहर अपने सोशल मीडिया हैंडल से ग्राहकों को सावधान किया है कि ताजा डाटा लीक साइबर घटना से बहुत ही कम संख्या में ग्राहक प्रभावित हुए हैं। बैंक के आईटी सिस्टम, कोर बिजनेस आपरेशन्स, वित्तीय प्रदर्शन और बिजनेस कंटिन्युइटी पर कोई मटीरियल प्रभाव नहीं पड़ा।
साथ ही ग्राहकों का पैसा पूर्णत: सुरक्षित है। बैंक ने आश्वस्त किया कि बैंक ग्राहकों के हितों की सुरक्षा को सभी संभव कदम उठा रहा है और उनकी वित्तीय परिसंपत्तियों, डाटा और उन पर भरोसा बैंक की सर्वोच्च प्राथमिकता है।
इस स्पष्टीकरण के बावजूद स्पष्ट है कि बैंक ग्राहकों की सूचनाएं लीक हुई और बैंक को इसकी भनक नहीं लगी। अब जबकि यह बात मीडिया में आ गई है तो बैंक ग्राहकों को भरोसा करने की दुहाई दे रहा है।
नाम, मोबाइल, जन्मतिथि, पता सहित संवेदनशील डेटा लीक
एसबीआई ने सेबी व स्टाक एक्सचेंजों को दी गई जानकारी में स्पष्ट किया कि, ’16 अक्टूबर 2026 को थ्रेट इंटेलिजेंस सर्विस प्रोवाइडर, डिफेंस साइबर एजेंसी और सीईआरटी-इन से ग्राहक डेटा के डार्क वेब पर संदिग्ध एक्सपोजर की सूचना मिली।
करीब 3,75,000 रिकार्ड्स के प्रारंभिक विश्लेषण में 3,897 रिकार्ड्स में व्यक्तिगत जानकारी पाई गई। इसमें रजिस्टर्ड मोबाइल नंबर, जन्म तिथि, नाम, जेंडर, ईमेल एड्रेस, आवासीय पता, ब्रांच आदि शामिल था। बैंक ने तुरंत साइबर इंसिडेंट रिस्पान्स और कंटेनमेंट प्रोटोकॉल सक्रिय किए।
साथ ही सीईआरटी-इन ने सूचीबद्ध स्वतंत्र साइबर सिक्योरिटी एजेंसी को विस्तृत आकलन और जांच को नियुक्त किया। एसबीआई ने कहा कि डेटा की प्रामाणिकता, स्रोत और सीमा तय करने तथा जोखिम आकलन को विस्तृत जांच जारी है।’
भारतीय बैंकों में ग्राहकों के डेटा चोरी का मामला लंबे समय से संवेदनशील रहा है। आरबीआई की ताजा फाइनेंशियल स्टेबिलिटी रिपोर्ट में एआई-इनेबल्ड साइबर अटैक्स को वित्तीय प्रणाली को सबसे बड़ा आसन्न खतरा बताया गया है।
बैंक ने ग्राहकों के पैसे सुरक्षित होने का दिया आश्वासन
बैंकों और एनबीएफसी के सर्वे में साइबर जोखिम बढ़ने की बात सामने आई है। आरबीआई ने 31 जुलाई 2026 को एसबीआइ समेत सभी कमर्शियल बैंकों के लिए साइबरसिक्योरिटी, टेक्नोलॉजी रिस्क, रेजिलिएंस एंड एश्योरेंस फ्रेमवर्क संबंधी मास्टर डायरेक्शन्स जारी किया है।
इनमें साइबर घटनाओं की छह घंटे में दक्ष प्लेटफॉर्म पर रिपोर्टिंग, क्रिटिकल सिस्टम को हर छह महीने में वल्नरेबिलिटी असेसमेंट, वार्षिक पेनेट्रेशन टेस्टिंग तथा अन्य कठोर प्रावधान शामिल हैं।
आरबीआई नियमित सुपरविजन और दिशा-निर्देशों से बैंकों को साइबर सुरक्षा मजबूत करने को दबाव डाल रहा है, लेकिन घटनाएं रुकने का नाम नहीं ले रही हैं। इससे पहले भी एसबीआई और अन्य बैंक डेटा चोरों के निशाने पर रहे हैं।
वेब रिपोर्ट्स के अनुसार, एसबीआई ने पुष्टि की है कि 3,897 ग्राहकों की निजी जानकारी एक साइबर हमले के बाद डार्क वेब पर लीक हुई है
क्या हुआ?
स्टेट बैंक ऑफ इंडिया (SBI) को 16 अक्टूबर को थ्रेट इंटेलिजेंस सर्विस प्रोवाइडर, डिफेंस साइबर एजेंसी और CERT-In से अलर्ट मिला कि ग्राहकों का डेटा डार्क वेब पर उपलब्ध है।
कौन‑कौन सी जानकारी लीक हुई?
वेब रिपोर्ट्स के अनुसार लीक हुए डेटा में शामिल हैं
नाम और लिंग
रजिस्टर्ड मोबाइल नंबर और ईमेल आईडी
जन्मतिथि और घर का पता
ब्रांच कोड और CIF नंबर
लोन रिकॉर्ड्स और संबंधित फाइलें
बैंक ने क्या कदम उठाए?
SBI ने बताया है कि साइबर इंसिडेंट रिस्पॉन्स और कंटेनमेंट प्रोटोकॉल सक्रिय कर दिए गए हैं।
एक स्वतंत्र CERT‑In मान्यता प्राप्त साइबर सुरक्षा एजेंसी जांच कर रही है कि डेटा कैसे लीक हुआ।
बैंक की कोर बैंकिंग सेवाएं सुरक्षित हैं और सामान्य रूप से चल रही हैं।
ग्राहकों के लिए क्या चिंता?
रिपोर्ट्स के अनुसार, लीक हुई जानकारी का दुरुपयोग फ़िशिंग कॉल, फर्जी बैंक मैसेज या पहचान चोरी जैसी गतिविधियों में हो सकता है
ग्राहक क्या करें?
किसी भी संदिग्ध कॉल या मैसेज पर व्यक्तिगत जानकारी न दें।
बैंक से सीधे आधिकारिक चैनल पर संपर्क करें।
अपने खाते और क्रेडिट कार्ड की गतिविधियों पर नज़र रखें।
यह घटना बैंकिंग सेक्टर में बढ़ते साइबर खतरों की ओर ध्यान दिलाती है और ग्राहकों के लिए सतर्क रहने की आवश्यकता को मजबूत करती है।
वेब रिपोर्ट्स के अनुसार SBI के 3,897 ग्राहकों की निजी जानकारी डार्क वेब पर लीक पाई गई है, जिसकी पुष्टि बैंक ने 21 अक्टूबर को की है।
घटना कैसे सामने आई
स्टेट बैंक ऑफ इंडिया को 16 अक्टूबर को तीन स्रोतों से अलर्ट मिला—
थ्रेट इंटेलिजेंस सर्विस प्रोवाइडर
डिफेंस साइबर एजेंसी
CERT‑In
इन सभी ने संकेत दिया कि ग्राहकों का डेटा डार्क वेब पर उपलब्ध है
शुरुआती जांच में 3.75 लाख रिकॉर्ड्स की समीक्षा की गई, जिनमें से 3,897 रिकॉर्ड्स में संवेदनशील व्यक्तिगत जानकारी मिली
कौन‑सी जानकारी लीक हुई
वेब रिपोर्ट्स के अनुसार लीक हुए डेटा में शामिल हैं
नाम और जेंडर
रजिस्टर्ड मोबाइल नंबर और ईमेल आईडी
जन्मतिथि और घर का पता
ब्रांच कोड और CIF नंबर
लीड ID और लोन रिकॉर्ड्स से जुड़ा मेटाडेटा
ये सभी जानकारी पहचान चोरी, धोखाधड़ी और फिशिंग हमलों के लिए संवेदनशील मानी जाती है।
SBI ने क्या कदम उठाए
बैंक ने बताया है कि
साइबर इंसिडेंट रिस्पॉन्स और कंटेनमेंट प्रोटोकॉल सक्रिय कर दिए गए हैं।
CERT‑In मान्यता प्राप्त एक स्वतंत्र साइबर सुरक्षा एजेंसी जांच कर रही है कि डेटा कैसे और कहाँ से लीक हुआ।
बैंक की कोर बैंकिंग सेवाएं सुरक्षित हैं और सामान्य रूप से चल रही हैं।
बैंक स्थिति पर लगातार नजर रख रहा है और नियमानुसार सभी आवश्यक कदम उठा रहा है।
ग्राहकों के लिए संभावित खतरे
रिपोर्ट्स के अनुसार लीक हुई जानकारी का दुरुपयोग इन गतिविधियों में हो सकता है
—
फिशिंग कॉल या ईमेल
फर्जी बैंक मैसेज
पहचान चोरी
लोन या क्रेडिट से जुड़े धोखाधड़ी प्रयास
ग्राहकों को क्या करना चाहिए
किसी भी संदिग्ध कॉल, मैसेज या ईमेल पर व्यक्तिगत जानकारी न दें।
बैंक से संपर्क करते समय केवल आधिकारिक चैनल का उपयोग करें।
अपने खाते और क्रेडिट कार्ड की गतिविधियों पर नियमित नज़र रखें।
यदि कोई संदिग्ध गतिविधि दिखे, तुरंत SBI की शाखा या हेल्पलाइन पर रिपोर्ट करें।
लीक हुए बैंक डेटा का मतलब यह नहीं कि आपका पैसा तुरंत खतरे में है, लेकिन सतर्क रहकर आप संभावित फ्रॉड से खुद को पूरी तरह सुरक्षित रख सकते हैं
डेटा लीक का असली खतरा क्या है?
लीक हुए नाम, मोबाइल नंबर, आधार या अकाउंट डिटेल्स का उपयोग जालसाज़ आपको भरोसे में लेने और फिशिंग कॉल, फर्जी SMS या OTP फ्रॉड करने के लिए कर सकते हैं
। बैंक ने स्पष्ट किया है कि कोर बैंकिंग सिस्टम सुरक्षित है, इसलिए सीधे पैसे निकलने का खतरा कम है
तुरंत उठाने वाले ज़रूरी कदम
नेट बैंकिंग/मोबाइल बैंकिंग पासवर्ड बदलें — मजबूत और यूनिक पासवर्ड रखें
UPI PIN और ATM PIN बदलें — शक होने पर तुरंत अपडेट करें
ट्रांजैक्शन अलर्ट ऑन रखें — SMS/ईमेल नोटिफिकेशन चालू रखें
बैंक स्टेटमेंट रोज़ चेक करें — किसी भी अनजान ट्रांजैक्शन पर तुरंत रिपोर्ट करें
आधार बायोमेट्रिक लॉक करें — UIDAI वेबसाइट या mAadhaar ऐप से लॉक करें
क्रेडिट रिपोर्ट मॉनिटर करें — CIBIL रिपोर्ट देखें कि कोई फर्जी लोन तो नहीं लिया गया
फिशिंग कॉल और फ्रॉड से बचाव
बैंक कभी OTP, PIN, पासवर्ड या CVV नहीं मांगता
अनजान लिंक पर क्लिक न करें, खासकर “KYC अपडेट” या “अकाउंट ब्लॉक” वाले मैसेज पर
किसी भी संदिग्ध कॉल को तुरंत काट दें
अगर फ्रॉड का शक हो तो क्या करें?
1930 — नेशनल साइबर क्राइम हेल्पलाइन पर तुरंत कॉल करें
cybercrime.gov.in पर शिकायत दर्ज करें
बैंक कस्टमर केयर को तुरंत सूचित करें और कार्ड/नेट बैंकिंग ब्लॉक करवाएं
निष्कर्ष
डेटा लीक के बाद घबराने की जरूरत नहीं है। सतर्कता, पासवर्ड अपडेट, आधार लॉक और फिशिंग से बचाव जैसे कदम उठाकर आप अपने खाते और पहचान को सुरक्षित रख सकते हैं।
